
Berlins größter Datendiebstahl ist ein absolutes Sicherheitsdesaster. Im Darknet stehen 1,4 Millionen Dateien, darunter Personalakten, Kontodaten und Unterlagen zum Zivil- und Verteidigungsfall, für jedermann einsehbar. Wegners Senat wirkt dem GAU hilflos hinterher.

 picture alliance/dpa | Bernd von Jutrczenka
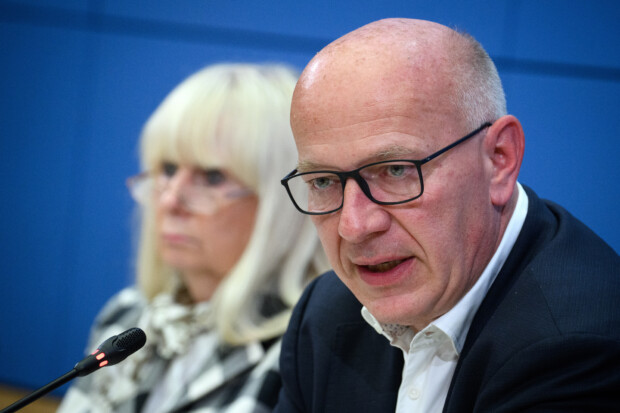
Die Worte des Regierenden Bürgermeisters von Berlin, Kai Wegner, sollten entschlossen wirken: „Wir werden uns nicht erpressen lassen!“ Doch das grandiose Staatsversagen kann er damit nicht mehr übertünchen. Zu groß ist der Schaden, den die kriminelle Erpressertruppe Rhysida angerichtet hat. Denn der Berliner Daten-GAU ist noch größer und gefährlicher als bislang bekannt. Seit Freitagnachmittag kann im Darknet nicht nur munter in Personalakten, Gehaltsabrechnungen und Behördenkorrespondenz gestöbert werden. In dem veröffentlichten Datenpaket befinden sich auch Unterlagen zum Zivilschutz, zum Operationsplan Deutschland und zum Schutz der Hauptstadt im Spannungs- und Verteidigungsfall. Aufgelistet sind Heizkraftwerke, Tanklager, Notstromanlagen, Umspannwerke, Wasserwerke, Haftanstalten, Krankenhäuser und Rüstungsunternehmen. Dazu kommen Risiken einzelner Anlagen, Betriebszeiten, Angaben über Wachschutz sowie private Telefonnummern von Notfallverantwortlichen.
Zu den früheren Opfern gehört die British Library. Der Angriff vom Oktober 2023 legte große Teile ihrer IT und ihrer digitalen Angebote lahm. Der technische Wiederaufbau dauerte Monate. Bereits im Juni 2023 hatte Rhysida die Hochschule Kaiserslautern angegriffen und gestohlene Hochschuldaten später teilweise veröffentlicht.
Im Mai 2025 traf es die Welthungerhilfe. Gestohlen wurden unter anderem Namen, Anschriften, Geburtsdaten, Telefonnummern sowie teilweise Zahlungsdaten und Spendenbeträge von Unterstützern. Auch diese Daten landeten zum Teil im Darknet. Das Muster bleibt immer dasselbe: Daten stehlen, Opfer erpressen und die Beute nach Ablauf des Ultimatums veröffentlichen.
Am 4. September um 15.35 Uhr lief das Ultimatum im Fall Berlin ab. Rhysida forderte eine Lösegeldsumme von 30 Bitcoin, etwas mehr als zwei Millionen Euro. Doch der Senat unter Kai Wegner lehnte die Zahlung ab: Wer zahlt, finanziert die Erpresser und erhält keine Löschgarantie.
Nach Ablauf der Frist hinterließen die Täter die höhnische Nachricht: „Alle Dateien wurden hochgeladen für den öffentlichen Zugang. Datenjäger, viel Spaß!“ Der Sprecher des Chaos Computer Clubs, Joachim Selzer, erklärte nach einer ersten Prüfung, die Angreifer hätten offenbar den kompletten Datensatz für alle zur Einsicht live gestellt.
Nach Recherchen des „Tagesspiegels“ umfasst der tatsächlich veröffentlichte Bestand 5,26 Terabyte mit exakt 1.439.893 Dateien. Damit ist es der größte bekannte Datendiebstahl in der Geschichte der Berliner Landesverwaltung. Zunächst wurden Arbeitszeugnisse, Ausschreibungen, Personalakten, Bewerbungsunterlagen, Wiedereingliederungsmaßnahmen und Betriebsratsdokumente entdeckt. Inzwischen zeigt sich jedoch: Unter den Dateien befinden sich auch Verschlusssachen für Zivil-, Katastrophen- und Verteidigungsplanung.
Aufgeführt werden Objekte, Immobilien, Betriebe und Einrichtungen, die im Verteidigungsfall besonders geschützt werden müssen. Dazu zählen Heizkraftwerke, Tanklager, Umspannwerke und Notstromanlagen. In den Unterlagen wird beschrieben, welche Folgen ihre Zerstörung hätte. Genannt werden Gefahren durch Feuer, Explosionen, austretende Schadstoffe und mögliche Umweltkatastrophen. Andere Dokumente behandeln, wie der Ausfall bestimmter Anlagen die Müllentsorgung, Kraftstoffversorgung, Stromversorgung und öffentliche Abwasserentsorgung in Berlin stören könnte. Nach bisher ausgewerteten Unterlagen könnten auch der Betrieb des Deutschen Bundestages, der Berliner Polizei, einzelner Haftanstalten und Krankenhäuser von solchen Ausfällen beeinträchtigt werden. Es handelt sich damit um genau jene Zusammenhänge, nach denen ein Saboteur oder fremder Nachrichtendienst suchen würde: Wo liegen die empfindlichen Knotenpunkte, welche Einrichtungen hängen von ihnen ab, wann sind sie besetzt und wie werden sie bewacht?
Besonders alarmierend sind Angaben zur Wasserversorgung. In einer Präsentation aus dem Jahr 2025 wird laut Tagesspiegel beschrieben, an welchen Wasserwerken durch das Einbringen bestimmter Schadstoffe großer Schaden angerichtet werden könnte, weil dort keine ausreichenden Möglichkeiten bestünden, diese Stoffe herauszufiltern. Konkrete technische Einzelheiten sollten nicht weiterverbreitet werden. Unter den Dokumenten befinden sich außerdem Listen mit Behörden und Unternehmen, die unter das Bundesimmissionsschutzgesetz fallen. Aufgeführt werden mögliche Gefahren wie Stoffaustritt, Brand, Explosion oder Umweltgefährdung. Teilweise enthalten die Unterlagen Betriebszeiten, Angaben darüber, wann an den Standorten gearbeitet wird, ob ein Wachschutz vorhanden ist, und Telefonnummern zuständiger Notfallverantwortlicher. Genannt wird auch der Sprengplatz der Berliner Polizei im Grunewald.
Hinzu kommen Unterlagen über Rüstungsunternehmen und andere verteidigungsrelevante Betriebe, die als besonders gefährdet gelten. Der Datensatz enthält damit nicht nur eine Liste wichtiger Ziele, sondern in Teilen offenbar auch Hinweise auf Risiken, Schutzbedarf und organisatorische Ansprechpartner. Ein weiterer Komplex betrifft den Operationsplan Deutschland, das Bundeswehrkonzept für Verteidigung und Unterstützung alliierter Truppen. Zivile Behörden melden dafür wichtige Liegenschaften, Verkehrswege, Versorgungsanlagen und Betriebe.
Im Berliner Datenpaket befinden sich nach der aktuellen Auswertung Unterlagen der Bundeswehr und der Senatsinnenverwaltung zu genau dieser Planung. Die Innenverwaltung sollte Liegenschaften benennen, die in den Operationsplan aufgenommen werden müssen. Die entsprechenden Dokumente sind teilweise als „Verschlusssache – nur für den Dienstgebrauch“, kurz VS-NfD, gekennzeichnet. Das ist die niedrigste Geheimhaltungsstufe, aber dennoch eine amtliche Verschlusssache, die gerade nicht für die Öffentlichkeit bestimmt ist.
Außerdem wurde der Entwurf eines Leitfadens mit dem Titel „Zivile Verteidigung im Land Berlin“ vom August 2025 gefunden. Er beschreibt offenbar Aufgaben, Zuständigkeiten und Abläufe für Krisen- und Verteidigungsfälle. Hinzu kommen Daten über Katastrophenschutzbeauftragte aus Berlin, anderen Bundesländern und Bundesbehörden. Diese Amtsträger sind Geheimnisträger; veröffentlicht wurden teilweise Klarnamen, Funktionen, dienstliche oder private Kontaktdaten. Gut, nicht alles, was intern „vertraulich“ heißt, ist ein Staatsgeheimnis. Harmlos ist die Veröffentlichung deshalb nicht: Tausende Einzelinformationen ergeben zusammen ein bisher nicht öffentliches Lagebild.
Digitalstaatssekretär Florian Hauer warnte die Landesbeschäftigten ausdrücklich vor direkten Kontaktversuchen, täuschend echten und möglicherweise KI-generierten Anrufen. Täter könnten sich mit Wissen aus den Akten als Bürger, Partnerbehörden, Dienstleister oder Vorgesetzte ausgeben.
Nach Tagesspiegel-Informationen haben die Angreifer bereits hochrangige Beamte kontaktiert. Zu einem Berliner Staatssekretär nahmen sie demnach persönlich Kontakt auf, unter anderem über dessen Profil in sozialen Medien. Hauer forderte die Beschäftigten auf, in nächster Zeit „extrem wachsam“ zu sein und Absender doppelt zu prüfen. Für Mitarbeiter wurde eine Ansprechstelle eingerichtet; in vertraulichen oder rechtlich relevanten Fällen soll ein externer Vertrauensanwalt helfen.
Der Datenraub ist ein Verbrechen, doch dass er überhaupt möglich wurde, ist ein Staatsversagen ersten Ranges und stellt dem Senat ein verheerendes Zeugnis aus. Nach den bisherigen Erkenntnissen hatten die Täter vom 7. bis zum 12. August ungehinderten Zugriff auf die Netze der Senatsverwaltungen für Bauen und Verkehr. Erst am 14. August wurden die beiden Bereiche vom übrigen Landesnetz getrennt. Am 17. August wurde der Angriff öffentlich bekannt.
Anfangs erklärte der Senat unverdrossen, es seien offenbar nur öffentlich zugängliche Geo- und Kartendaten abgeflossen. Noch am 19. August sagte Wegner, nach damaligem Kenntnisstand hätten keine sensiblen Daten das Landesnetz verlassen. Später musste die Senatskanzlei weitere Datenabflüsse und möglicherweise betroffene Bürger- und Unternehmensdaten einräumen. Nach rbb-Recherchen wurde eine Schwachstelle im IT-Betrieb der Bauverwaltung ausgenutzt. Die beiden Senatsverwaltungen betreiben diesen Bereich in eigener Verantwortung, außerhalb der direkten Zuständigkeit des landeseigenen IT-Dienstleisters ITDZ. Das ITDZ wollte den Datensatz nach der Veröffentlichung dem Tagesspiegel zufolge selbst herunterladen. Sicherheitsbehörden und beauftragte IT-Forensiker untersuchen das Material.
Der überforderte Senat erklärte, identifizierte Betroffene würden abhängig vom Risiko und nach den gesetzlichen Vorgaben informiert. Für die Betroffenen hat er übrigens immerhin noch einen guten Rat: Gehen Sie zur Polizei. Viel mehr bleibt ihm offenbar nicht, nachdem Personalakten, Kontodaten, Passwörter und Sicherheitspläne weltweit heruntergeladen werden können.

Sie müssenangemeldet sein um einen Kommentar oder eine Antwort schreiben zu können
Bitte loggen Sie sich ein
Wir leben doch im besten Deutschland, alles knorke!!!
TE schreibt fromm: „Konkrete technische Einzelheiten sollten nicht weiterverbreitet werden.“
Ob sie „verbreitet“ werden oder nicht, die Daten liegen offen im Darknet, für jeden, der will, sichtbar, für Leute mit kriminellen Absichten ablesbar und abrufbar. 🤣
Aber das Geld Unter sich verteilen da sind die bestens organisiert. Sie verteilen das Geld je nach Ideologie und nicht jemand dem es gesetzlich zusteht. Sowas wird Diktatur oder Regime genannt. Die Bürger die Parteien, Andersdenkende zahlen mehr Steuert als die Bürgergeld Empfänger. Das Geld dieser Leute nehmen sie aber gerne. Heuchler
Berlin ist eine einzige Schande, gibt aber korrekt den Zustand dieses Landes wieder. Bissi hohl und dumm… Sind ja kaum Mittel vorhanden, um seine IT sicher zu machen
Deutschland hat fertig. Die überwältigende Mehrheit der Souveräne dieser Republik hat genau das per freier und geheimer Wahlen immer und immer wieder exakt so bestellt. Da machste nix… Wäre Sonntag Wahl, würden 71% genau so erneut wählen…
So sieht es aus das ist die Realität. Noch zieht Putin als Sündenbock, aber verblasst immer mehr.
Die Rudelführer haben noch genug Sündenböcke auf Lager: Trumpf, AfD, Klimawandel usw.
Ich hatte einen Cyberangriff miterlebt als externer Ingenieur. Der Kunde, ein weltweiter Konzern, hat konsequent sofort alles heruntergefahren. Büros, Produktion, ALLES. WELTWEIT. In Abstimmung mit den Behörden. Null Toleranz mit den Angreifern.
Sofort hat er eine neue konzernweite Infrastruktur aufgebaut. Wo es Hacker gibt, gibt es auch Anbieter für sichere Lösungen. Es ist ein Wettrüsten. Geld regiert die Welt.
Der Konzern hat alles richtig gemacht. Ich hatte zwar mein Projekt verloren, denn die hatten erstmal andere Sorgen. Aber so ist das im Leben.
Und von den gehackten Dokumenten der Stadt Berlin sind 99,9% nicht des Lesens wert.
„Für die Betroffenen hat er übrigens immerhin noch einen guten Rat: Gehen Sie zur Polizei.“ Das ist ungefähr so sinnvoll, wie wenn mein Boot untergegangen ist und man rät mir, ich soll den Hafenwart anrufen.
Polizei ist von den Grünen unterwandert, sie gehen nur gegen die arbeitende Bevölkerung los.
Ich würde vorschlagen, diese brisanten Infos dort zu lagern, wo sich die Akte von Merkel und Scholzens Computer befinden. Dort ist es wirklich bombensicher
Dokumente mit Passwörtern digital abgelegt? Ich habe den Satz 2x gelesen. Selbst mit IT Sicherheit hat Berlin nichts am Hut. Wo zuhauf akkumuliert ideologische Gaga- Idioten wohnen und wählen gehen, sieht es in den gewählten Gremien genauso Gaga aus. Dann halt auch in der Berliner IT. Würde mich nicht wundern, wenn die Admin-Mannschaft längst durchsetzt ist von „Experten“ aus allen wichtigen Geheimdiensten der Erde. Und nur für die ist der Datenabfluss über die Hackerschiene „bedauerlich“. Zur Beruhigung: das bekannte Unvermögen von BND, VS bis hin zur Spitze der überlangen Kanzlernase wird jegliche Gefahr der Enttarnung wirkungsvoll verhindern. Die Hacker hätten… Mehr
Ich denke die kriminelle Erpressertruppe Rhysida wartet nur auf den kompletten Bargeldlosen Geldverkehr. Erpressung überflüssig, Direktüberweisung aus Auslandkonto geht schneller.