
Aufgetaute Tiefkühl-Pizzen, Tonnen an verdorbenen Lebensmitteln, leere Regale: Mehrere Cyberattacken legten die Kühlanlagen mehrerer europäischer Supermärkte lahm. Die USA und Frankreich vermuten nun, dass der Iran für den Angriff verantwortlich sei.

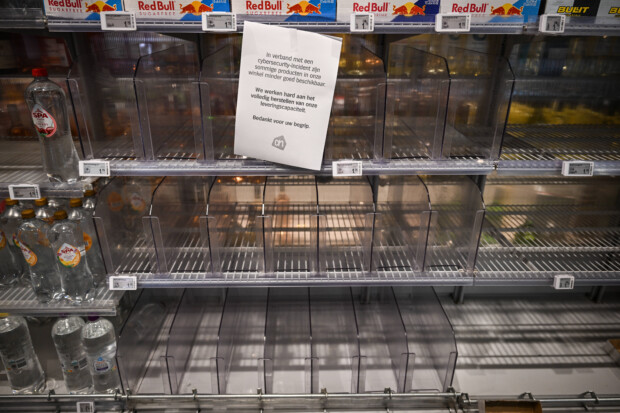 IMAGO / Anadolu Agency
Frankreichs Außenminister Jean-Noël Barrot erklärte in Paris, die Cyberangriffe auf die Lebensmittelversorgung seien von den Revolutionsgarden der Islamischen Republik Iran dirigiert worden. „Es ist der erste groß angelegte Cyberangriff zu Sabotagezwecken auf unserem nationalen Hoheitsgebiet“, sagte Barrot. Die Attacke habe 700 Standorte in Frankreich betroffen. Die Pariser Staatsanwaltschaft hat nun internationale Haftbefehle gegen den Anführer der Cybereinheit Shahid Kaveh und zwei Stellvertreter beantragt. Diese Einheit gehört dem Kommando für elektronische und Cyber-Kriegsführung der Revolutionsgarden an. Ermittler stießen laut Behörden auf typische Vorgehensweisen der Gruppe, darunter die Verwendung von Persisch und IP-Adressen, die auf Geräte im Iran hindeuten.
Irans Botschafter einbestellt
US-Regierungsvertreter bestätigten nach Angaben internationaler Medien, dass die Handschrift iranischer Cybermethoden aufgefallen sei, auch wenn die Ermittlungen noch andauerten. Barrot kündigte weitere europäische Sanktionen gegen die Verantwortlichen an und erklärte, der iranische Botschafter sei einbestellt worden, um „sehr energisch“ zu protestieren.
Die Angriffe richteten sich – tichyseinblick.de berichtete – gegen fernsteuerbare Kälteanlagen, häufig waren es Systeme des dänischen Herstellers Danfoss. Hacker übernahmen die Kontrolle der Temperaturregelung und stellten die Geräte von Kühlen auf Heizen oder in den Abtaumodus. Die Temperaturen stiegen teils auf über 50 Grad Celsius, in Einzelfällen kam es auch zu Bränden. In Frankreich waren unter anderem Filialen von Intermarché, Coopérative U, Carrefour, Monoprix und E.Leclerc betroffen. Ein französischer Betreiber schätzte den Schaden landesweit auf einen zweistelligen Millionenbetrag.
Seit Mitte Oktober und verstärkt Anfang November meldeten weitere europäische Länder Cyberattacken auf die Lebensmittelversorgung: In Deutschland waren Märkte in Nordrhein-Westfalen, Niedersachsen und Bayern betroffen, darunter CAP-Supermärkte in Wuppertal und Wetter-Volmarstein, ein Rewe in Raesfeld sowie Edeka-Filialen in Lilienthal und Reisbach.
In Belgien traf es unter anderem Delhaize-, Carrefour- und Spar-Standorte, in Schweden Filialen von ICA und Coop, in Irland SuperValu-Märkte. Auch in Luxemburg, Estland, Finnland und den Niederlanden wurden Kühlanlagen manipuliert. Weitere Berichte erwähnten auch Schadensfälle in Italien und Portugal. Anfang November wurde zudem die französische Blutbank Ziel eines ähnlichen Angriffs, die Blutkonserven konnten rechtzeitig gesichert werden.
Krisentreffen der EU
Im Gegensatz zu Frankreichs Regierung haben die deutschen Sicherheitsbehörden sich noch nicht festgelegt, wer hinter den Attacken steckt. Aus Sicherheitskreisen hieß es, die Fälle würden im Gemeinsamen Abwehrzentrum Hybrid bearbeitet. Die Angriffe erfolgten in zwei Wellen: der großflächige Angriff in Frankreich Mitte Oktober und eine zweite Welle Anfang November, die weitere Länder traf. Nicht alle Vorfälle sind forensisch eindeutig derselben Tätergruppe zugeordnet, folgen aber demselben technischen Muster.
Die EU-Kommission berief nach den beiden Wellen an Cyberangriffen ein Krisentreffen ein. Agrarkommissar Christophe Hansen sprach von einem „bewussten Versuch, unsere Lebensmittelkette zu unterbrechen und das Vertrauen der Verbraucher in die Grundversorgung zu untergraben“.

Sie müssenangemeldet sein um einen Kommentar oder eine Antwort schreiben zu können
Bitte loggen Sie sich ein
Selbst schuld!
Wen man einfachste Prozesse völlig übertechnisiert per EDV-Programmen über das Internet steuert. Kosten scheinen wohl immer noch keine Rolle zu spielen.
Jeder Supermarkt hat einen Leiter! Der könnte jeden Morgen, bei Dienstantritt, die Temperaturen der Tiefkühlanlagen überprüfen.
Wohl zu einfach!? (Früher war’s mal so und hat fiunktioniert!)
Kennt jemand die Fälle von den Managern Enrico Mattei und Deutsche Bank-Chef Herrhausen?
Ich dachte immer die Nordkoreaner sein die großen Hacker oder Putins KGB. Die Iraner sind die Lieblingsfeinde der Amis, also müssen die schuld sein. Es braucht einen Grund für einen neuen Angriff. Wie damals Tongkin oder Saddams mobile Giftgaslabore. Die viel wichtige Frage Warum müssen Kühltruhen fernsteuerbar und damit angreifbar sein, stellt keiner. Zur Klarstellung: Fernmeldende Kühltruhen machen wg möglicher Fehlermeldungen sinn, fernsteuerbare aber nicht.
Die wurde bereits gestellt und auch beantwortet: Damit die Anlagen aus der Ferne konfigurierbar und z.B. zur Vermeidung von Ausfällen überwachbar sind.
Ok. Kühlschränke in Lebensmittelmärkten sind in Farsi programmiert und unter der Voraussetzung einer iranischen IP Adresse können diese umgesteuert werden. Nur gut das die Blödheit keine Schmerzen verursacht, sonst würde so manche Politiker schreiend durch den Tag rennen. Was hat eigentlich das Innenministerium hierzulande unternommen um diverse Umprogrammierungen auszuschließen?
Und warum wurden dann nicht Supermärkte in den USA und Israel angegriffen?
Das ist doch ein bisschen billig.
Tatsache ist, dass da in jedem Fall massiver Versäumnisse vorlagen, wobei es im Moment in puncto IT-Sicherheit überall „rund“ geht.
Alles klar! Nach dem die Masche „Putin war es“ offensichtlich nicht mehr zieht, holen wir nun den nächsten Bösewicht hervor. Es ist, welch Überraschung, Trommelwirbel: Der Iran. Na, wer hätte das gedacht? Und die US-Regierung bestätigt? Ganz ehrlich: Für Dumm verkaufen, kann ich mich alleine, dazu benötige ich diese Leute nicht. Können die sich zur Abwechslung mal eine originelle, glaubwürde Geschichte einfallen lassen? Oder reicht es selbst dafür nicht? PS: Hätten die verantwortlichen Unternehmen und ihre IT-Abteilungen/Dienstleister einen vernünftigen Job gemacht, dann hätte ein solcher Hack gar nicht stattfinden können. Also erst mal an die eigenen Nase fassen, bevor wir… Mehr
Man sollte dazu nicht irgendwelche Botschafter einbestellen, sondern diejenigen die keine ausreichenden Sicherheitsmaßnahmen in die Steuersoftware der Kühltruhen einbauten.
Es ist wirklich völlig egal ob das vom Iran, irgendwelchen Aktivisten oder gelangweilten Jugendlichen ausgeht. Die Supermärkte haben an ihren Kühltruhen keinen Schalter zum abtauen, weil sie wissen, dass den dann dreimal täglich irgendein Witzbold drückt. So ein Schalter müsste mit einer massiven Sperrvorrichtung gesichert werden die man nur mit dem richtigen Schlüssel entriegeln kann.
Aber der Softwarehersteller macht genau so einen Schalter per Internet der ganzen Welt zugänglich.
Wer seine Infrastruktur via Fernsteuerung so angreifbar macht, der muss damit rechnen, dass irgendwann was passiert, zumal wenn sich an Konflikten beteiligt.
Warum muss eigentlich die Kühltechnik von Supermärkten ferngesteuert werden?
Warum müssen diese Anlagen denn über Internet gesteuert werden? Inzwischen ist doch bekannt, dass alles hackbar ist, was nicht offline gesteuert wird. Aber bis Politiker und Manager die Gefahren des Internets erkennen, wird erst einmal die Welt untergehen. Gegen Arroganz und Dummheit ist halt kein Kraut gewachsen.
Ich habe in Frankreich mal eine neu eingerichtete, moderne Schachterei besichtigt. Das war damals als ALLES nach ISO-Norm zertifiziert werden musste. Ein früher Wahn der EU. Jedenfalls stand ich in der Schlachterei, rund um mich herum alles weiß gefließt, ein Haufen Zeugs in Edelstahl, doch der Fußboden erschien mir komisch uneben. Ich scharrte ein Wenig mit der Fußspitze: Gekalkter Lehm ! Der Fußboden in der französischen, nach ISO genormten Schlachtfabrik bestand aus gekalktem Lehm ! Darum glaube ich nicht, dass französische Großkühlanlagen per Internet gehackt werden können. Weil sie gar nicht mit dem Internet verbunden sind. Um eine Kühlanlage von… Mehr
„Die USA und Frankreich vermuten …“
Lasst die mal „vermuten“, Fakt ist wahrscheinlich, dass hier wieder mal eine schmutzige Propaganda-Lüge in die Welt gesetzt werden soll, um bloss nicht den Iran-Konflikt zu befrieden. Pfui Teufel!!!